Brushing Scam
ব্রাশিং স্ক্যাম ও ফিশিং স্ক্যাম সম্পর্কে কতটুকু জানেন? কী করবেন?
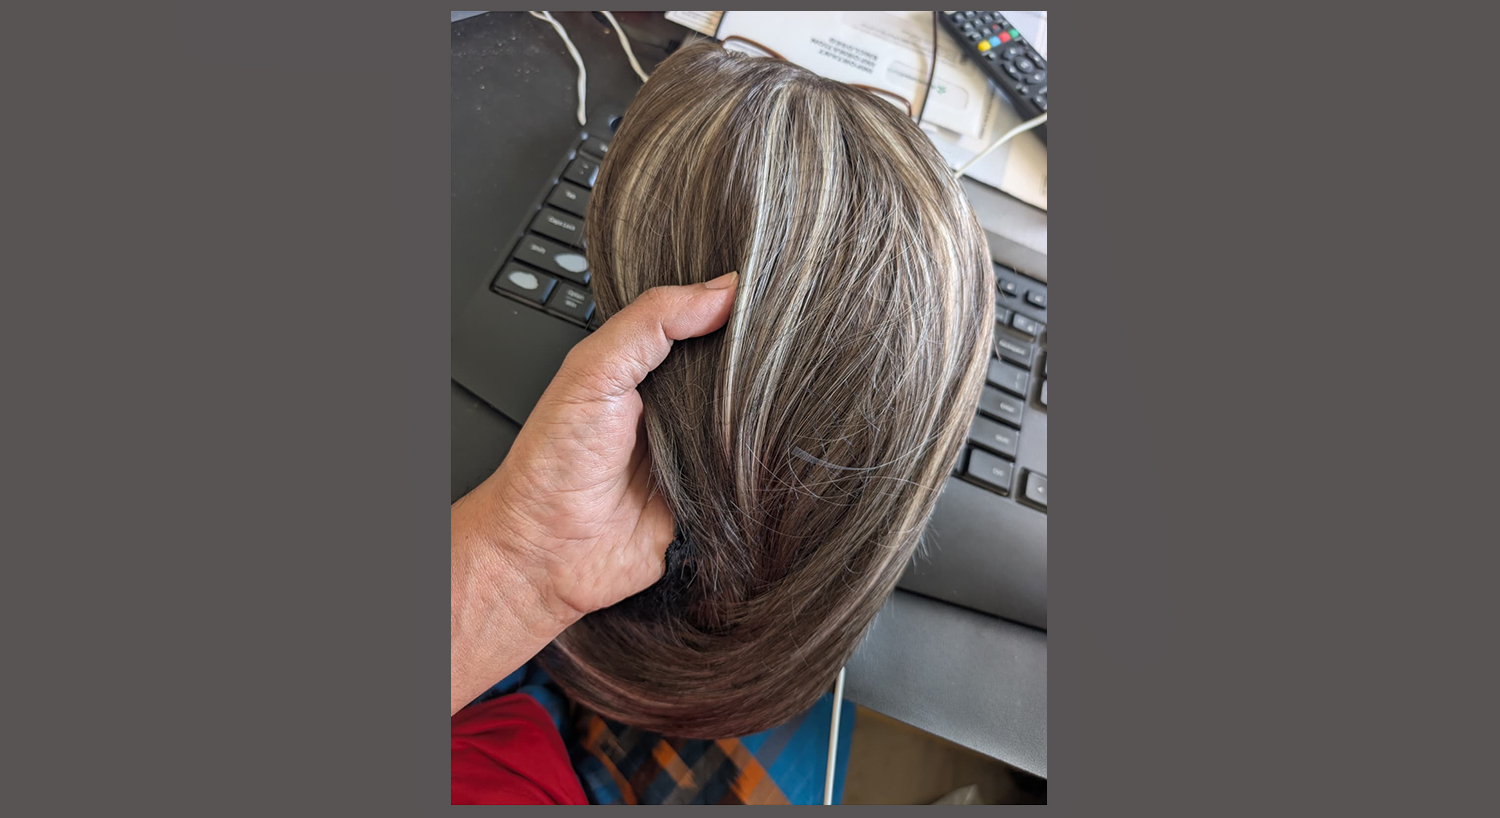
নারীদের এই ফ্যাশনেবল চুল আমার ঠিকানায় এসেছে কিছুদিন আগে। আমি এমন কোনো অনলাইন অর্ডার কখনো দিইনি। এর আগেও আরও তিনটি এমন পার্সেল এসেছে, যা আমি অর্ডার দিইনি। এমন না যে আমার কোনো খরচ হয়েছে—ফ্রিতেই পেয়েছি। দু’টা মোটামুটি প্রয়োজনীয়: একটা রোবট ভ্যাকুয়াম ক্লিনার প্লাস মপার, আরেকটা রিচার্জেবল ড্রিল প্লাস গাড়ির নাট খোলার ব্যবস্থা। আর একটি ক্যাপ পেয়েছিলাম এবং এই চুল। নারীদের এই ফ্যাশনেবল চুল দিয়ে আমার কোনো কাজ নেই। তাই ভাবছি ‘নেভার ইউজড’ মার্ক করে রাস্তার ধারে রেখে দেবো—কারো যদি কাজে লাগে, সে নেবে!
অনলাইন দুনিয়ায় ও ই-কমার্স বুমের এই যুগে প্রযুক্তি অভিধানে একটি নতুন টার্ম যোগ হয়েছে—‘Brushing Scam’। “ব্রাশিং স্ক্যাম” হলো এক ধরনের প্রতারণা, যেখানে তৃতীয় পক্ষের ই-কমার্স বিক্রেতারা আপনার ঠিকানায় অনাকাঙ্ক্ষিত, কম দামের জিনিসপত্র (যেমন বীজ, ফোন কেস, খেলনা বা অন্য প্রয়োজনীয় কিছু জিনিস—যা কাজে লাগতেও পারে, আবার নাও লাগতে পারে) পাঠায়, যাতে তারা ভুয়া “ভেরিফায়েড বায়ার” রিভিউ তৈরি করে তাদের পণ্যের রেটিং বাড়াতে পারে। জিনিসগুলো সাধারণত ক্ষতিকর নয় এবং আপনি চাইলে রেখে দিতে পারেন, কিন্তু এই ধরনের স্ক্যাম দেখায় যে আপনার ব্যক্তিগত তথ্য (নাম, ঠিকানা) সম্ভবত কোনো ডেটা লিকের মাধ্যমে চুরি হয়েছে। হয়তো অন্য কোনো অর্ডার থেকে আপনার ঠিকানা লিক হয়েছে। দুনিয়ার সব সেলার তো আর সৎ না, আর মানুষের তথ্য বিক্রির ব্যবসা এখন বিলিয়ন ডলারের মার্কেট।
বাংলাদেশের বেসিসের নির্বাচনে এক ভদ্রলোক একবার নির্বাচন করেছিলেন, যার মূল ব্যবসা হলো জব ফেয়ার, ট্রেড ফেয়ারসহ বিভিন্ন মেলায় বা সিন্ডিকেটেড ই-মেইলে আপনারা যে বিজনেস কার্ড, তথ্য প্রদান করেন সেখান থেকে আপনার ই-মেইল নিয়ে তারা ই-মেইলের বড় ডাটাবেজ ভান্ডার তৈরি করে, পরে সেগুলো বিজ্ঞাপনের জন্য বিভিন্ন প্রমোশনাল স্কিমে বিক্রি করে। আপনি নিশ্চয় ফ্ল্যাট, জমি, কোনো কসমেটিকসের প্রমোশনাল ই-মেইল পেয়ে থাকবেন। এগুলো সব আপনার লিক হওয়া তথ্য থেকে তারা পায়। এই তথ্যের ডাটা হাজার হাজার টাকায় বিক্রি হয়। উক্ত ভদ্রলোক একসময় ই-মেইল করে যন্ত্রণায় ভরিয়ে দিতেন মানুষকে।
ঠিক একইভাবে “ব্রাশিং স্ক্যাম” মানুষের ঠিকানা ব্যবহার করে। অ্যামাজন, ইবে, টেমু, আলি এক্সপ্রেস—এসব প্ল্যাটফর্মে আপনাকে ফ্রিতেই একটা পণ্য পাঠায়। অন্যদিকে আপনার নামে তাদের একটা ফেক অ্যাকাউন্ট থাকে। যেহেতু রিভিউয়ের জন্য ভেরিফায়েড পারচেজের একটা ব্যাপার থাকে, সেহেতু তারা দেখাতে পারে এটা ভেরিফায়েড পারচেজ। এরপর তাদের সেই ফেক অ্যাকাউন্ট থেকে একটা ফাইভ-স্টার রিভিউ দিয়ে কিছু ভালো ভালো কথা লিখে দেয় উক্ত পণ্য সম্পর্কে। দেখা যাবে, এই চুলের পক্ষে আমার নামে লিখে দিয়েছে—এটা খুব ভালো, আমাকে এই চুলে গর্জিয়াস দেখায়, আমার বন্ধুরা সবাই মুগ্ধ হয়েছে। অথচ এই চুল দিয়ে আমার কোনো কাজ নেই, কাউকে যে গিফট দেবো—ত্রিসীমানায় এমন কেউ নেই।
আবারও বলি, একজন ব্যক্তি এমন সব প্যাকেজ বা পার্সেল পান, যার ভেতরে বিভিন্ন ধরনের জিনিস থাকে—যা তিনি কখনো অর্ডার করেননি বা চাননি। প্যাকেজটি যদিও তার ঠিকানায় পাঠানো হয়, তবুও এতে কোনো রিটার্ন অ্যাড্রেস নাও থাকতে পারে, অথবা থাকলেও তা কোনো খুচরা বিক্রেতার ঠিকানা হতে পারে। সাধারণত এই জিনিসগুলো পাঠায় আন্তর্জাতিক তৃতীয় পক্ষের বিক্রেতারা, যারা অনলাইনে টার্গেটের ঠিকানা খুঁজে পায়। তাদের উদ্দেশ্য হলো এমন একটি ধারণা তৈরি করা যে প্রাপক একজন “ভেরিফায়েড বায়ার”, যিনি পণ্যের ইতিবাচক অনলাইন রিভিউ লিখেছেন—অর্থাৎ, তারা আপনার নামে ভুয়া রিভিউ লিখে। এসব ভুয়া রিভিউ পণ্যের রেটিং ও বিক্রির সংখ্যা কৃত্রিমভাবে বাড়িয়ে দেয়, যা দীর্ঘমেয়াদে তাদের প্রকৃত বিক্রি বাড়াতে সাহায্য করবে বলে তারা আশা করে। যেহেতু এসব পণ্য সাধারণত খুব সস্তা এবং পাঠাতে খরচ কম, তাই প্রতারকরা এটিকে লাভজনক কৌশল হিসেবে দেখে।
সম্প্রতি ব্রাশিং স্ক্যামের একটি নতুন রূপ দেখা গেছে, যেখানে “কুইশিং” যুক্ত হয়েছে। কুইশিং—যা QR কোড ফিশিং-এর সংক্ষিপ্ত রূপ—একটি QR কোড ব্যবহার করে, যা স্ক্যান করলে আপনাকে একটি ভুয়া ওয়েবসাইটে নিয়ে যায়। এসব ওয়েবসাইট দেখতে একেবারে আসল মনে হয় এবং ব্যাংক, সরকারি সংস্থা বা অন্যান্য প্রতিষ্ঠানের অফিসিয়াল সাইটের মতো দেখায়। কিন্তু এগুলো আসলে প্রতারণামূলক সাইট, যেখানে অপরাধীরা আপনার ব্যক্তিগত পরিচয়যোগ্য তথ্য (PII) চুরি করতে চায়। এখন ব্রাশিং স্ক্যামের অংশ হিসেবে প্যাকেজের ভেতরে QR কোডসহ কার্ড পাঠানো হচ্ছে। QR কোডটি এমনভাবে উপস্থাপন করা হয় যেন আপনি উপহারটি কে পাঠিয়েছে তা জানতে বা উপহার পাঠানো কোম্পানি সম্পর্কে আরও তথ্য পেতে কোডটি স্ক্যান করতে হবে। আগে এটা ই-মেইলের মাধ্যমে বা মোবাইল টেক্সটের মাধ্যমেও করা হতো—হয়তো এখনো হয়। এটাকে বলে ফিশিং অ্যাটাক। এই অ্যাটাকে অনেকে তাদের ব্যাংক অ্যাকাউন্ট, ই-মেইল, ফেসবুক বা অন্য কোনো মূল্যবান অনলাইন অ্যাকাউন্ট হারাতে পারেন।
ফিশিং স্ক্যাম হলো এক ধরনের অনলাইন প্রতারণা, যেখানে আক্রমণকারীরা আপনার ব্যাংক, ই-মেইল পরিষেবা বা সামাজিক যোগাযোগমাধ্যম প্ল্যাটফর্মের মতো বিশ্বস্ত প্রতিষ্ঠানের ছদ্মবেশ ধারণ করে আপনাকে সংবেদনশীল তথ্য দিতে প্রলুব্ধ করে। তারা সাধারণত এমন ই-মেইল, টেক্সট মেসেজ বা পপ‑আপ পাঠায় যা দেখতে একেবারে আসল মনে হয় এবং আপনাকে “অ্যাকাউন্ট যাচাই করুন”, “পাসওয়ার্ড রিসেট করুন” বা “নিরাপত্তা সমস্যা সমাধান করুন” ধরনের বার্তা দেয়। এসব বার্তায় থাকা লিঙ্ক আপনাকে ভুয়া ওয়েবসাইটে নিয়ে যায়, যেখানে আপনার লগইন তথ্য, ব্যাংক বিবরণ বা ব্যক্তিগত তথ্য চুরি করা হয়—সেই সাইটগুলো দেখতে হুবহু মূল ওয়েবসাইটের মতোই হয়। একবার প্রতারকরা এসব তথ্য পেয়ে গেলে তারা আপনার অ্যাকাউন্টে ঢুকে অর্থ চুরি করতে পারে বা আপনার পরিচয়ে আরও প্রতারণা চালাতে পারে; আপনার ফেসবুকের গোপন চ্যাট, ছবি—এসব দিয়ে আপনাকে জিম্মি করে অর্থ আদায় করতে পারে।
আপনার ব্যাংক, ই-মেইল এবং ফেসবুক অ্যাকাউন্টকে ফিশিং থেকে রক্ষা করতে হলে যেকোনো অপ্রত্যাশিত বার্তা বা লিঙ্ক সম্পর্কে সতর্ক থাকতে হবে। সন্দেহজনক লিঙ্কে কখনো ক্লিক করবেন না—বরং নিজে ব্রাউজারে প্রতিষ্ঠানের অফিসিয়াল ওয়েবসাইট টাইপ করে প্রবেশ করুন। সব গুরুত্বপূর্ণ অ্যাকাউন্টে দুই‑স্তরের নিরাপত্তা (2FA—টু ফ্যাক্টর অথেন্টিকেশন) চালু রাখুন, যাতে কেউ আপনার পাসওয়ার্ড পেলেও লগইন করতে না পারে। প্রেরকের ই-মেইল ঠিকানা ভালোভাবে যাচাই করুন, বানান ভুল খুঁজুন এবং অজানা অ্যাটাচমেন্ট ডাউনলোড করা এড়িয়ে চলুন; ব্রাউজারে ওয়েবসাইটের অ্যাড্রেস ভালো করে চেক করে নিন। নিয়মিত পাসওয়ার্ড পরিবর্তন করুন এবং অ্যাকাউন্টে কোনো অস্বাভাবিক কার্যকলাপ হচ্ছে কি না নজর রাখুন। কোনো বার্তা সন্দেহজনক মনে হলে বার্তায় দেওয়া লিঙ্ক ব্যবহার না করে সরাসরি প্রতিষ্ঠানের অফিসিয়াল ওয়েবসাইট বা কাস্টমার সার্ভিসের মাধ্যমে যোগাযোগ করুন।
দিন দিন যেহেতু মানুষের জীবন অনলাইননির্ভর হয়ে যাচ্ছে—ই-কমার্স থেকে কেনাকাটাসহ ব্যাংকিং সব এখন ঘরে বসেই করা যায়—সেহেতু সচেতনতা ও নিজেকে এই ইকোসিস্টেমের সঙ্গে শিক্ষিত করা ছাড়া বিকল্প নেই। যেমন, ব্রাশিং স্ক্যাম আপাতদৃষ্টিতে হার্মলেস মনে হলেও ফ্রি জিনিসের আড়ালে QR কোডের মাধ্যমে আপনাকে তাদের ওয়েবসাইটে নিয়ে আপনার তথ্য হাতিয়ে নিতে পারে। আর ফিশিং স্ক্যাম নিয়ে তো বললামই। সুতরাং সাধু সাবধান—চারদিকে প্রতারকেরা কিন্তু ওৎ পেতে থাকে আপনাকে ভোগান্তিতে ফেলে তাদের ফায়দা তুলতে।
Related Posts
Islamic Pseudoscience: The Fallacies of “Scientific Miracles,” Creationism, and Islamic Medical Claims
This article analyzes several pseudoscientific trends prevalent in the Muslim world: claims of “scientific miracles”Read More
ইসলামি অপবিজ্ঞানঃ “বৈজ্ঞানিক অলৌকিকতা”, সৃষ্টিবাদ ও চিকিৎসা-বিষয়ক ইসলামী দাবির ভ্রান্তি
এই নিবন্ধে মুসলিম বিশ্বে প্রচলিত কয়েকটি অপবিজ্ঞানী প্রবণতা বিশ্লেষণ করা হয়েছেঃ কুরআনের “বৈজ্ঞানিক অলৌকিকতা” (ইজাজRead More
People knew that the Moon has no light of its own more than 1,150 years before the births of Muhammad and Allah; the story of the Moon splitting in two is a fanciful myth
Islam’s interest in the Moon seems endless. Months, days, dates, acts of worship, Eid, andRead More
Comments are Closed